
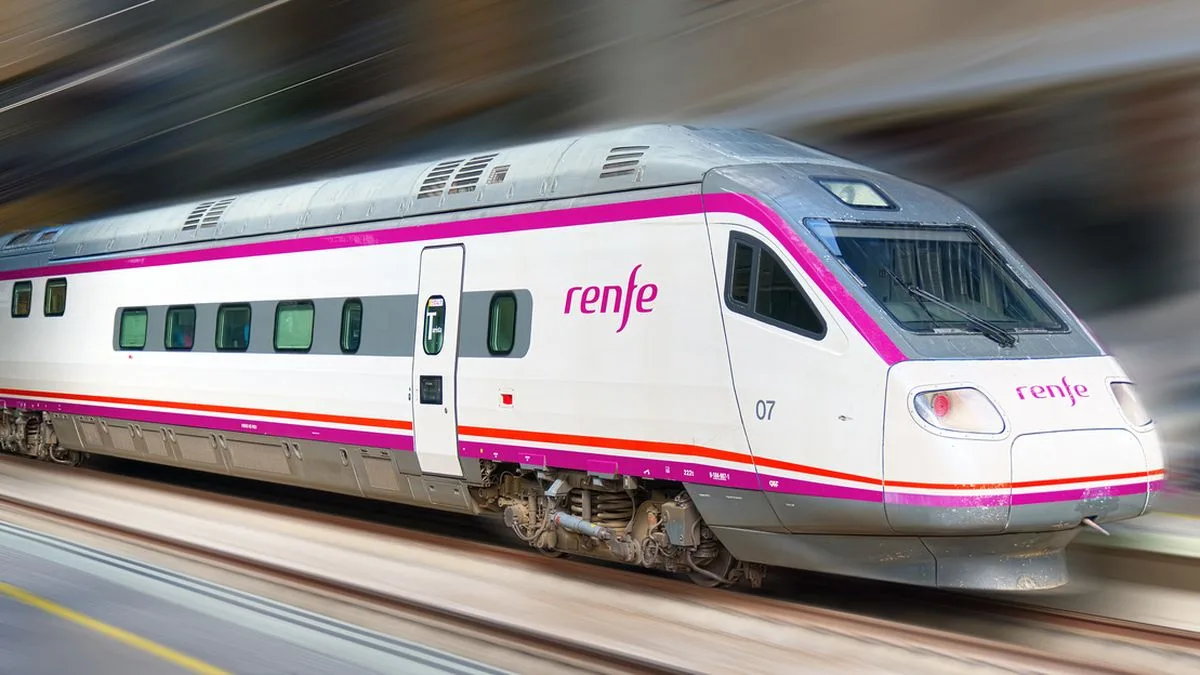
Nach bisherigen Erkenntnissen von Renfe nahm der Angriff seinen Ausgang bei bereits kompromittierten Servern von Adif, die mit Systemen der Bahngesellschaft verbunden waren. Renfe isolierte betroffene Bereiche nach eigenen Angaben und leitete gemeinsam mit externen Spezialisten zusätzliche Schutzmaßnahmen ein. Adif hatte zuvor ungewöhnliche Aktivitäten festgestellt und Maßnahmen zur Eindämmung gestartet.
Wie groß der Datenabfluss tatsächlich war, ist noch offen. Eine abschließende Zahl der betroffenen Datensätze liegt bislang nicht vor. Renfe hat nach eigenen Angaben auch keine Hinweise darauf, dass erbeutete Informationen bereits öffentlich verbreitet wurden.
Berichte über 500 Gigabyte nicht bestätigt
Die spanische Zeitung El Mundo berichtet, eine kriminelle Gruppe habe rund 500 Gigabyte Daten entwendet und bei dem Angriff künstliche Intelligenz eingesetzt. Renfe und Adif haben diese Angaben laut dem Fachportal Hosteltur bislang nicht bestätigt.
Auch die Täter sind nicht bekannt. Adif hat Anzeige erstattet und die gesammelten Informationen dem spanischen Nationalen Kryptologischen Zentrum übergeben. Unternehmen und Dienstleister, die möglicherweise ebenfalls betroffen sein könnten, wurden nach Angaben des Netzbetreibers informiert.
Zugverkehr läuft normal
Auswirkungen auf den Bahnverkehr gab es laut Adif nicht. Anwendungen und Systeme für den Eisenbahnbetrieb seien von der Attacke nicht betroffen gewesen. Vorsorglich wurden die Websites von Adif und Adif Alta Velocidad für einige Stunden abgeschaltet und nach einer Sicherheitsprüfung wieder freigegeben.
Christian Schmicke